あなたの仕事と、大切なつながりを守るために — 第 4 回
いつもの取引先から届いたメール
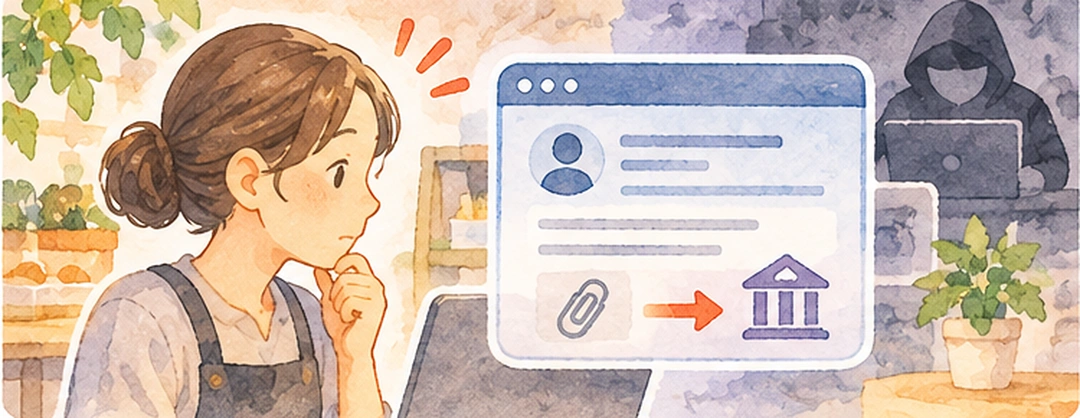
ある日、いつも取引している会社からメールが届きました。
内容は、請求書についてのお知らせです。
普段からやり取りしている相手ですし、メールの署名も見慣れたものです。添付されている書類にも不自然なところはありません。
ただ、一つだけ気になることがありました。
「今回から、振込先の口座が変わりました」
そう書かれていたのです。
相手からの連絡だと思い、書類に書かれた新しい口座へ代金を振り込みました。ところが後日、取引先から「入金が確認できません」と連絡がありました。
実は、そのメールは本当の取引先から送られたものではありませんでした。 攻撃者が取引先のメールアカウントを不正に利用し、偽の振込先を案内していた のです。
これは、実際に報告されている攻撃の手口をもとにした簡略化した場面です。IPA が公表している事例にも、取引先の担当者になりすましたり、取引先のメールアカウントを乗っ取ったりして、振込先の変更を依頼する手口が紹介されています。
つまり、受け取ったメールが本物らしく見える理由は、相手の名前や文章をまねているからとは限りません。本当にその相手が使っているメールアドレスから、偽の連絡が届くことさえあるのです。
信頼している相手だからこそ、気づきにくい
私たちは、仕事をするうえで多くの人や会社を信頼しています。
いつもの仕入れ先から届く請求書。長く付き合っている取引先からの連絡。利用しているサービスからのお知らせ。
毎回、すべてを疑っていては仕事になりません。
だからこそ、普段のやり取りでは、相手の名前やメールアドレス、いつもの書式などを見て、安心して対応しています。
しかし、その信頼関係が悪用されることがあります。
例えば、次のような連絡です。
- 取引先から、急に振込先の変更を求められる。
- いつも利用しているサービスから、突然ログインを求めるメールが届く。
- 知っている相手から、見慣れないファイルやリンクが送られてくる。
- 経営者や担当者を名乗る人から、急いで対応するよう指示される。
こうした連絡がすべて偽物というわけではありません。実際に必要な連絡であることもあります。
大切なのは、 いつもの相手から届いたように見えることと、その連絡が本当に正しいことは、必ずしも同じではない という点です。
本物と同じ名前の Wi-Fi があったら?
メールだけではありません。
例えば、外出先のカフェや宿泊先で Wi-Fi を利用するときのことを考えてみましょう。
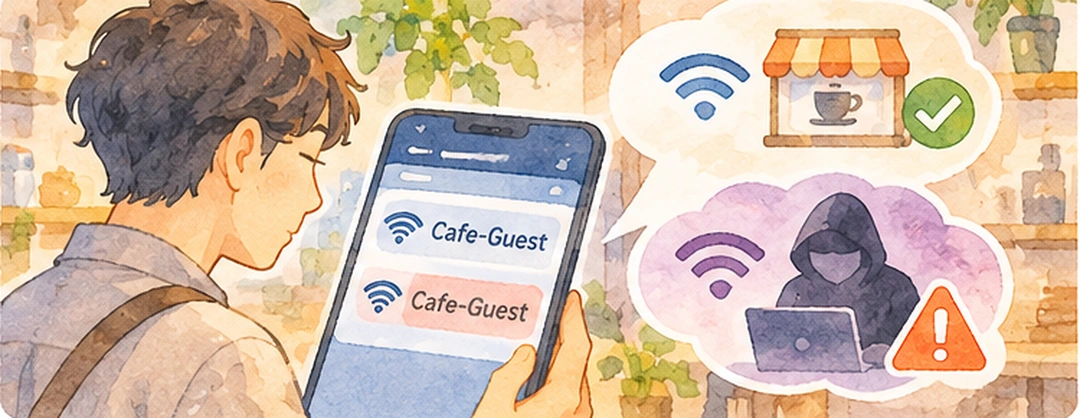
お店の案内には「Cafe-Guest」という Wi-Fi が使えると書かれています。 スマートフォンにも同じ名前の Wi-Fi が表示されたので、接続しました。
ところが、その Wi-Fi はお店が提供しているものではなく、誰かが近くに設置した 偽のアクセスポイント だったとしたらどうでしょうか。
Wi-Fi の名前は、設置した人が設定できます。そのため、 本物と同じ名前を使った偽の Wi-Fi を用意することも可能です。
このような手口は 「Evil Twin (イービルツイン)」 と呼ばれます。東京都のサイバーセキュリティ啓発資料でも、本物と同じ Wi-Fi 名を使った偽アクセスポイントや、端末の自動接続によって意図せず接続してしまう危険性が紹介されています。
もちろん、偽の Wi-Fi に接続したからといって、必ず通信内容がすべて盗み見られるわけではありません。しかし、偽のログイン画面へ誘導され、ID やパスワードを入力してしまうなど、被害につながる可能性があります。
画面に表示された名前が正しそうに見えても、それだけでは本物だとは言い切れないのです。
問題は、自分のところだけで起きるとは限らない
ここまでの例には、共通点があります。
メールの例では、取引先のメールアカウントが悪用されていました。Wi-Fi の例では、利用者が信頼していた接続先に似せたものが用意されていました。
どちらも、自分の事業所のパソコンに直接侵入してくるところから始まったわけではありません。
       いつもの取引先
             |
             v
       メールを受け取る
             |
       +-----+------+
       |            |
       v            v
    正しい連絡    偽の連絡
       |            |
       v            v
    通常の対応    誤った送金など
                    |
                    v
                 被害発生
       いつものお店
             |
             v
        Wi-Fi を利用
             |
       +-----+------+
       |            |
       v            v
    正規の Wi-Fi   偽の Wi-Fi
       |            |
       v            v
    通常の通信    偽の画面への誘導など
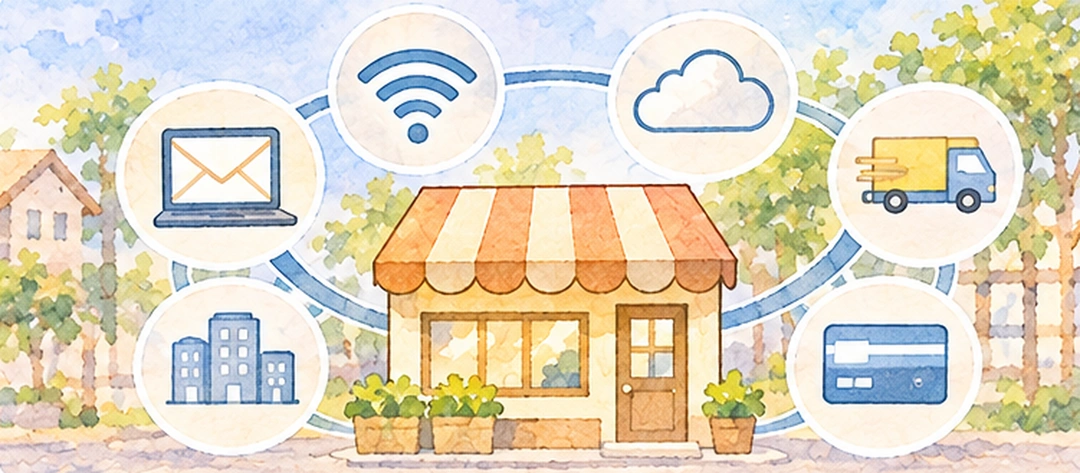
私たちが普段使っているものや、信頼している関係が、思いがけない入口になることがあります。
攻撃者は、必ずしも自分のパソコンやお店を直接狙う必要はありません。取引先や外部サービスを通じて接点を作り、そこから情報や金銭を得ようとすることもあります。
第 2 回で見たように、仕事はたくさんの人やサービスにつながっています。そのつながりは仕事を便利にしてくれますが、どこかで問題が起きたときに、自分の仕事にも影響が及ぶ可能性があるということです。
すべてを疑う必要はありません
ここまで読むと、取引先からのメールも、外出先の Wi-Fi も、何もかも疑わなければならないように感じるかもしれません。
でも、そんなことをする必要はありません。
私たちが仕事を続けるには、人を信頼し、サービスを便利に使うことが必要です。大切なのは、普段と違うことが起きたときに、少し立ち止まって確かめることです。
例えば、次のような場面では、いつもと同じように対応する前に 確認してみましょう。
| いつもと違うこと | 確認してみること |
|---|---|
| 振込先の変更を求められた | 以前から知っている電話番号などで取引先に確認する |
| 急いでリンクを開くよう求められた | メールのリンクではなく、公式サイトや普段使っている方法から確認する |
| Wi-Fi の接続先がよく分からない | お店や施設のスタッフに正式な接続先を尋ねる |
| 見慣れない指示や依頼が届いた | 送信者本人に、別の連絡手段で確認する |
特に、振込先や支払方法の変更は、メールだけで判断しないことが大切です。メールとは別の、以前から確認できている電話番号などを使って、相手に確かめてみてください。
これは、相手を疑っているということではありません。 お互いの仕事や信頼関係を守るための確認です。
入口は、思っているより身近なところにある
サイバー攻撃というと、どこか遠くから専門家のような人が高度な技術で侵入してくるイメージがあるかもしれません。
しかし、現実には、普段使っているメールや Wi-Fi、取引先との連絡など、ごく身近なものが悪用されることもあります。
だからといって、便利なものを使わないようにする必要はありません。仕事に必要なつながりを断つ必要もありません。
ただ、そのつながりの向こう側にいる相手や、利用しているサービスについて、ときどき確認することが大切です。
「いつもの相手だから」「いつもの場所だから」という安心感だけで判断せず、普段と違うことがあれば、一度確かめてみる。
まずは、それだけで構いません。
次回は、ここまで見てきたリスクに対して、何から始めればよいのかを考えます。すべてを完璧に守ろうとしなくても大丈夫です。自分の仕事に合った、小さくて続けられる備えを一緒に考えてみましょう。